Ciberseguridad | ESET reporta un promedio de 100,000 detecciones mensuales y señala que los QR aparecieron en el 11 % del phishing detectado.
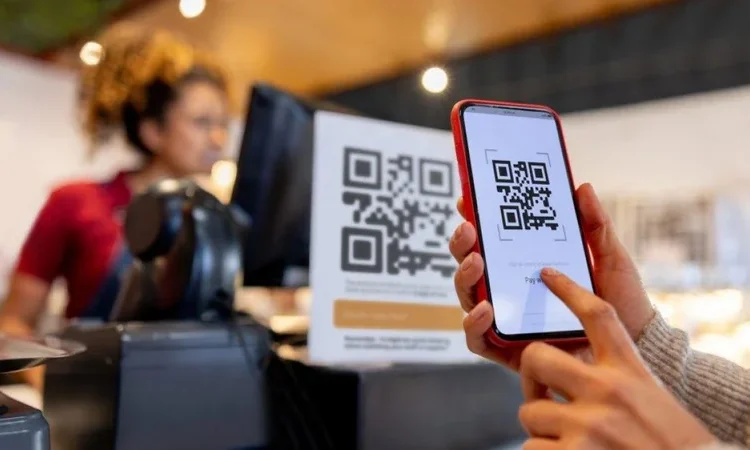
Imagen de referencia de persona escaneando código QR Fuente externa Creado: 25.08.2026 | 09:28 Actualizado: 25.08.2026 | 09:33 A nivel global, los códigos QR maliciosos estuvieron presentes en el 11 % de los correos electrónicos de phishing detectados durante el primer semestre de 2026, según el ESET Threat Report H1 2026.
Esta modalidad, conocida como quishing, utiliza códigos QR para ocultar enlaces fraudulentos y dirigir a los usuarios hacia sitios maliciosos.
El primer semestre del año registró niveles récord de phishing mediante códigos QR.
La telemetría de ESET registró un promedio de 100,000 detecciones mensuales, con un pico en abril.
La mayor cantidad de detecciones se concentró en Estados Unidos, España y México.
El uso de estos códigos se ha extendido en los últimos años en espacios como menús, parquímetros, postes de alumbrado y también en correos electrónicos.
Esta familiaridad es aprovechada por los ciberdelincuentes para hacer que los mensajes fraudulentos parezcan menos sospechosos.
A diferencia del phishing tradicional, en el que el usuario puede observar directamente una dirección web, el código QR oculta el destino del enlace dentro de un patrón visual.
Esto puede dificultar que tanto las personas como algunos filtros tradicionales de seguridad identifiquen la amenaza.
Riesgo La situación representa un riesgo adicional en los entornos laborales, debido a que un empleado puede recibir el mensaje en una computadora corporativa, escanear el código con su teléfono personal y terminar interactuando con un sitio malicioso desde un dispositivo que cuenta con menos controles de seguridad.
“Los códigos QR se volvieron un elemento habitual en nuestra rutina diaria, lo que genera una falsa sensación de confianza”, explicó Mario Micucci, investigador de seguridad informática de ESET Latinoamérica.
El especialista señaló que un escaneo realizado sin precaución puede permitir el acceso no autorizado a información o sistemas corporativos, especialmente cuando el teléfono utilizado no está gestionado bajo las políticas de seguridad de la organización.
Cómo funciona el quishing Los códigos QR pueden codificar direcciones web, datos de pago, información de contacto y otros contenidos digitales.
Para los atacantes, su principal ventaja es que permiten ocultar visualmente la dirección hacia la que será dirigido el usuario.
Según ESET, los códigos maliciosos también pueden incorporarse en archivos PDF o imágenes JPEG y enviarse como parte de campañas de phishing.
Al no mostrar directamente una dirección web, estos mensajes pueden resultar más difíciles de analizar y detectar.
Además, los correos con códigos QR suelen contener poco texto, lo que reduce algunas de las señales habituales que permiten identificar un mensaje fraudulento, como errores ortográficos o direcciones sospechosas.
ESET indicó que rastrea estos mensajes bajo la detección “QRCode/Phishing”.
Su sistema identifica códigos QR en distintos tipos de archivos, extrae las direcciones que contienen y las analiza mediante sus mecanismos de detección antiphishing, antimalware y antispam.
Recomendaciones Para reducir el riesgo, ESET recomienda combinar capacitación de los usuarios con medidas de seguridad tecnológica.
No escanear códigos desconocidos: evitar códigos QR incluidos en correos electrónicos no solicitados o mensajes sospechosos.
Verificar el remitente: si el mensaje parece proceder de una fuente confiable, confirmar su autenticidad por un canal diferente antes de escanear el código.
Mantener los dispositivos actualizados: instalar las actualizaciones de seguridad de los teléfonos y sistemas utilizados para acceder a información corporativa.
Utilizar autenticación multifactor: proteger las cuentas sensibles con mecanismos de autenticación resistentes al phishing.
Reportar mensajes sospechosos: informar a los responsables de seguridad o tecnología cuando se reciba un correo que pueda contener un código QR malicioso.
La empresa también recomienda aplicar controles de seguridad en los dispositivos móviles, limitar los privilegios de acceso y mantener una supervisión constante de actividades sospechosas.
Lo más reciente Agencia EFE Frank Pacheco Frank Pacheco Silvio Cabrera Juan Julio Gómez.