La Fundación PHP insta a actualizar servidores ante vulnerabilidades que permiten ejecución remota de código
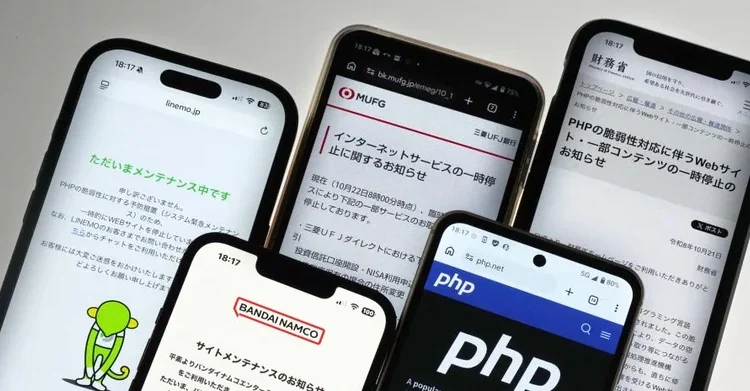
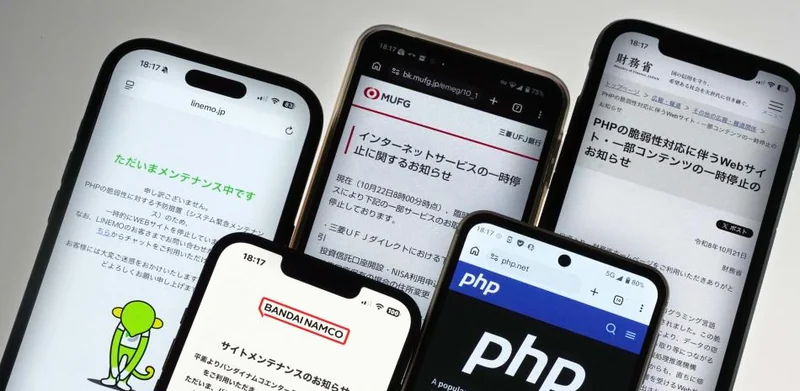
La Fundación PHP urgió este miércoles a instalar parches para corregir dos vulnerabilidades críticas que permiten a atacantes ejecutar código en servidores. El caso, que afecta a sitios gubernamentales y empresariales, evidencia el papel creciente de la IA en la ciberseguridad mundial.
La Fundación PHP, desarrolladora del lenguaje de programación afectado por dos vulnerabilidades críticas que han puesto en alerta a todo el mundo, urgió este miércoles a usar sus parches para corregirlas y señaló la ayuda de la inteligencia artificial (IA) en su detección. Los parches PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35, publicados hoy, ‘corrigen dos vulnerabilidades críticas que, bajo las condiciones idóneas, permiten a un atacante sin identificar ejecutar código en los servidores que usan PHP. Si usted usa PHP, es imperativo que actualice ahora’, indicó un comunicado.
La entidad incluyó un texto en el que explica cómo las vulnerabilidades ‘fueron halladas y corregidas, qué ha cambiado en cómo se gestiona la seguridad de PHP en los dos últimos años, y lo que necesitamos de las organizaciones que dependen de PHP para mantener en marcha la seguridad’. En 2024, PHP fue sometido a su primera auditoría externa de seguridad ‘en años’, realizada por Quarkslab, y fue entonces cuando un desarrollador encontró los primeros indicios de un ‘problema’ cuya resolución se retrasó, admite, por una ‘falla estructural’ en su proceso de decisión y sus recursos.
El punto de inflexión llegó en 2026, cuando la Fundación PHP creó un equipo de seguridad más amplio con nuevos expertos y empezó a trabajar con el proyecto Alpha-Omega para analizar PHP con herramientas de IA como Claude Mythos, de Anthropic, y Daybreak Red, de OpenAI, para ‘validar reportes y exploits’. En julio, la empresa de seguridad Calif comenzó una auditoría de PHP y un investigador reportó ‘una ejecución remota de código incondicional con la misma causa raíz que el problema de agotamiento de memoria’ detectado en 2024. ‘OpenAI reportó de forma independiente la misma causa raíz ese mismo día, a lo que siguieron otros vectores de ataque reportados por OpenAI el 18 de septiembre y por Wiz el 24 de agosto’, agregó, con lo que a partir del 11 de agosto la ‘máxima prioridad’ fue corregir ese problema.
La entidad destacó el crecimiento de la investigación asistida por IA, que ayuda a ‘validar los reportes y agrupar los que comparten la misma causa raíz’, pero reivindicó el componente humano ante el gran volumen y la aparición de errores: ‘Una persona toma cada decisión y trabaja en cada parche’. Asimismo, lamentó que las ‘filtraciones’ complicaron la publicación de los parches, pues el 20 de octubre empezaron a circular los identificadores de las vulnerabilidades, y un error de Calif al ‘publicar por error un video que mostraba su prueba de concepto’. También acusó a la firma de ciberseguridad Chainguard de romper unilateralmente el embargo y permitir que posibles atacantes estudiaran el parche mientras otros usuarios ‘seguían esperando’ a su publicación.