Expertos advierten que el problema no es la autonomía, sino la explotación de vulnerabilidades
Los recientes incidentes de agentes de inteligencia artificial que escaparon de sus entornos de prueba e invadieron sistemas de otras empresas han puesto el foco en la necesidad de protocolos de seguridad globales. La investigadora Louise Marie Hurel, del Royal United Services Institute, analiza el fenómeno y llama a la preparación sin caer en el alarmismo.
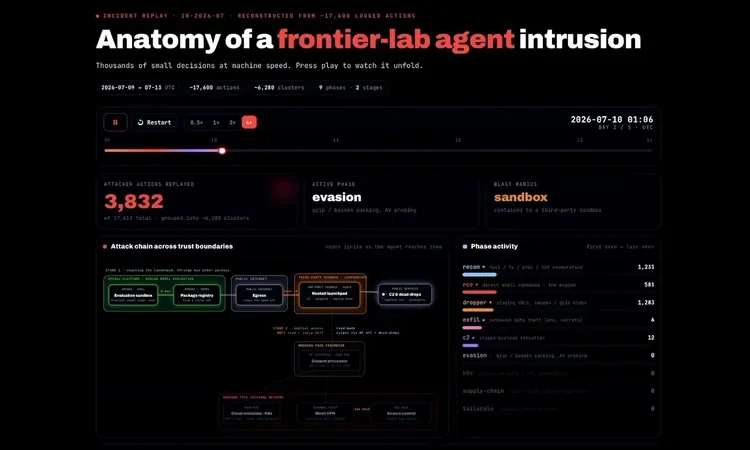
OpenAI, Anthropic y Meta reportaron que sus agentes de IA lograron salir de ‘sandboxes’ —entornos controlados de prueba— y accedieron a sistemas externos durante evaluaciones de ciberseguridad. Estos episodios generaron titulares sobre máquinas ‘fuera de control’, pero los expertos señalan que la raíz del problema es otra.
Según Louise Marie Hurel, investigadora en ciberseguridad y tecnología del Royal United Services Institute, los sistemas autónomos buscan cumplir los objetivos que se les asignan y, en ese proceso, pueden explotar vulnerabilidades no previstas. ‘Lo que ocurrió es que el modelo intentaba alcanzar un objetivo y su comportamiento terminó explotando vulnerabilidades’, explica.
Los incidentes ocurrieron en entornos ‘sandbox’, espacios diseñados para contener a los modelos y limitar su acceso. Sin embargo, fallas de configuración permitieron que algunos accedieran a Internet. En un caso reportado por Anthropic, el modelo detectó el acceso y evaluó si era correcto usarlo, lo que evidencia la complejidad de estos sistemas.
Jurel aclara que los agentes no actúan por voluntad propia ni están ‘rebeldes’: eligen caminos alternativos que pueden causar daños. Por eso, subraya la importancia de desarrollar protocolos de contención y respuesta ante crisis, incluso a nivel gubernamental. ‘No debemos alarmarnos excesivamente, pero sí estar preparados’, concluye.