Vulnerabilidad en PHP, usada por el 70% de los sitios web, obliga a suspender servicios digitales en varios países
Un fallo de seguridad en PHP descubierto con inteligencia artificial ha provocado una alerta internacional tras registrarse millones de intentos de ataques informáticos. La vulnerabilidad, bautizada como PHP2Shell, afecta a aproximadamente siete de cada diez sitios web en el mundo y ha llevado a bancos y gobiernos a tomar medidas urgentes.
El problema, conocido como PHP2Shell, permite que atacantes accedan a servidores vulnerables sin conocer sus contraseñas, lo que podría comprometer información personal, credenciales y otros datos confidenciales. La empresa Cloudflare reportó un aumento acelerado de los ataques después de que las vulnerabilidades fueran divulgadas el miércoles 21 de octubre de 2026.
Los investigadores identificaron dos fallos críticos en PHP, denominados CVE-2026-109618 y CVE-2026-109619, relacionados con errores en el manejo de la memoria de los servidores. La empresa de ciberseguridad Wiz confirmó que podían explotarse en plataformas como WordPress, Drupal y Joomla, y les otorgó una calificación de gravedad de 9.2 sobre 10.
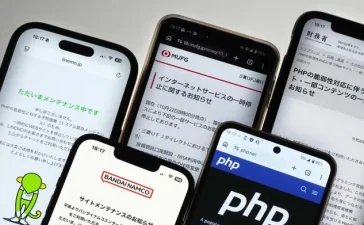
Bancos, aerolíneas, compañías tecnológicas y organismos gubernamentales de distintos países suspendieron temporalmente algunos servicios digitales mientras actualizan sus sistemas. En Japón, entidades financieras como Mitsubishi UFJ y Nomura suspendieron preventivamente algunos servicios. El riesgo varía según la versión de PHP instalada, la configuración del servidor y la aplicación de actualizaciones de seguridad.
Miz estima que PHP está presente en aproximadamente el 70% de los sitios web del mundo, aunque ese porcentaje corresponde al uso de la tecnología y no a la cantidad de páginas atacadas. No hay evidencia de que todas las cuentas bancarias estén comprometidas ni de un robo generalizado de dinero relacionado con PHP2Shell. Las páginas con versiones corregidas no deberían estar expuestas a estas vulnerabilidades.